
Diagnóstico
Un disco virtual no está protegido automáticamente
Un disco virtual suele transmitir seguridad: clúster, copias, réplica, snapshots e infraestructura supervisada. Ninguna de estas capas garantiza por sí sola que los datos sigan siendo recuperables después de un incidente.
La virtualización desplaza el riesgo. La falla puede estar en VMDK, VHDX, hipervisor, datastore, red, RAID, copia incompleta o aplicación. El síntoma se ve en la VM aunque la causa se encuentre fuera.
El peligro es tratar cada mecanismo como un respaldo. Un snapshot no es un archivo independiente; una réplica no acredita integridad; y la nube no evita errores humanos ni corrupción lógica.
La recuperación de disco virtual presenta el servicio. Lo importante aquí es comprender qué protecciones aparentes deben verificarse antes de reparar.
El reflejo adecuado es preservar todos los estados disponibles. La versión más reciente no siempre es la mejor: una copia anterior o un snapshot olvidado puede conservar una estructura más coherente.
No se limpia el entorno con precipitación. Temporales, registros, snapshots antiguos y copias parciales parecen desorden, pero pueden reconstruir la cronología. Borrarlos para ordenar reduce las opciones.
Diagnóstico
Los snapshots no reemplazan un respaldo
Un snapshot captura un estado, pero suele depender de una cadena. Si esta se rompe, el datastore falla o falta espacio, puede resultar imposible consolidarlo de forma segura.
Borrar o fusionar sin diagnóstico modifica los archivos y puede eliminar indicios. La consolidación a veces es necesaria, pero se prepara desde una vista completa de la VM y sobre una copia preservada.
Los snapshots recientes también pueden contener el incidente. Volver al equivocado no recupera un archivo borrado o una base ya corrupta. Deben compararse versiones, no escoger automáticamente la última.
Los signos de falla de un disco virtual en clúster incluyen snapshots bloqueados, volúmenes incoherentes y errores de I/O que exigen prudencia.
Se documentan fechas, nombres, tamaños, orden, operaciones de copia y mensajes. Sin esa cronología, intervenir sobre la cadena se convierte en una apuesta.
Diagnóstico
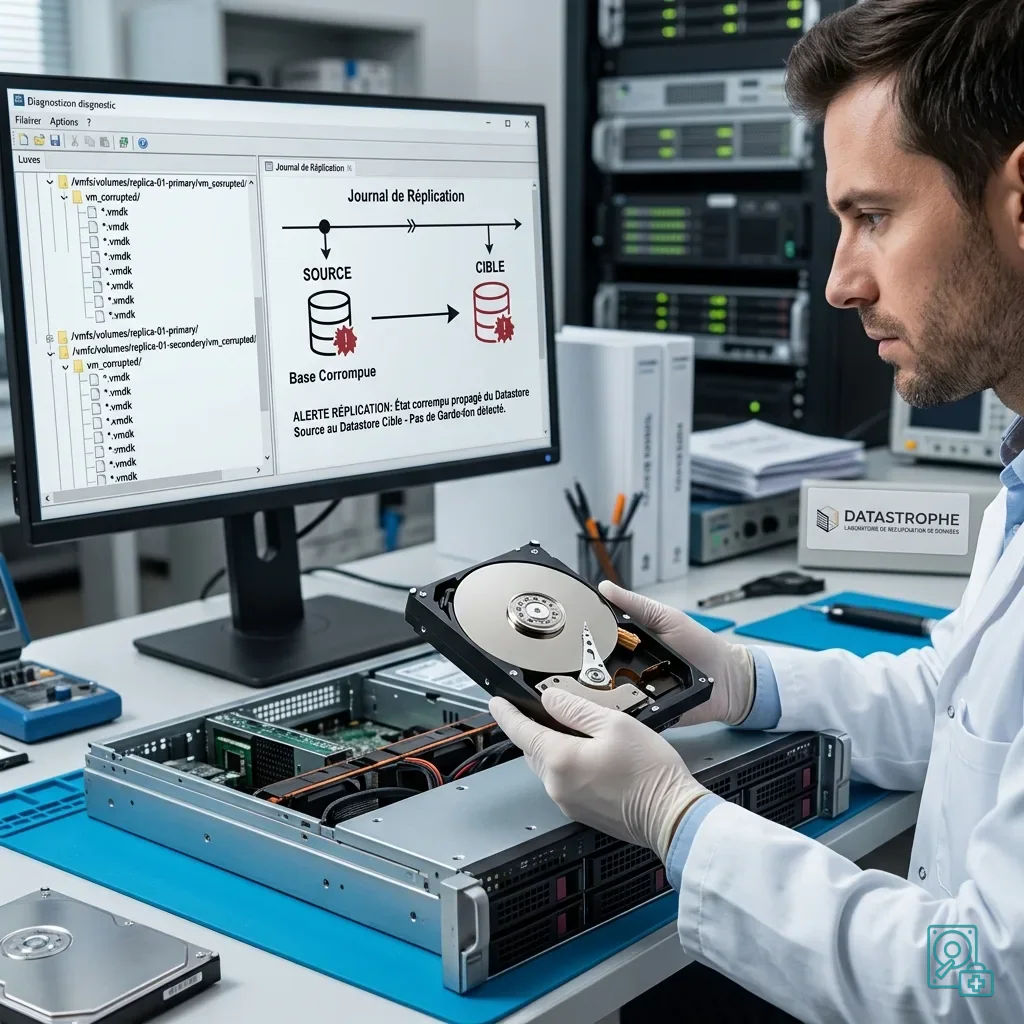
La réplica también puede propagar la corrupción
La réplica ayuda a la continuidad, pero puede copiar un estado malo. Un borrado, cifrado no deseado, base corrupta o disco incoherente llega al destino si no existe una versión anterior protegida.
Disponibilidad y recuperación son conceptos distintos. Una plataforma replicada puede encender deprisa con los mismos datos dañados. El reinicio técnico no acredita que los archivos sean utilizables.
El trabajo remoto añade cachés locales, sincronización y VPN, capaces de crear versiones concurrentes. Algunas no aparecen en la interfaz principal y aun así resultan útiles para el diagnóstico.
El artículo sobre sincronización de discos virtuales en trabajo remoto completa este riesgo. Cuando varias capas escriben, no se reactivan antes de identificar la fuente sana.
La réplica necesita pruebas de restauración. No basta con encender: se verifican archivos, bases y aplicaciones prioritarias. Sin esta validación, la protección es solo teórica.
Diagnóstico
El archivo virtual aislado no siempre basta
Un disco virtual rara vez está solo. Puede requerir descriptor, snapshots, registros, metadatos del hipervisor y configuración. Copiar únicamente el archivo de mayor tamaño puede dejar una imagen incompleta.
VMDK, VHDX y equivalentes se conservan con su contexto: carpeta de VM, configuración, anexos, registros, snapshots y datastore siempre que sea posible.
Mover los archivos a otro almacenamiento «para probar» es un error frecuente. Una copia parcial desde una fuente inestable complica el diagnóstico. El original debe seguir disponible sin cambios.
Las VM con bases, mensajería o servicios críticos exigen control de aplicación. Un sistema que enciende puede contener una base incoherente. Los archivos se validan según su uso.
Esta lógica coincide con el control de calidad de una entrega: hay que demostrar la utilidad de los datos prioritarios y no solo mostrar una estructura de carpetas.
Diagnóstico
Preservar antes de reparar
Ante una VM inestable se evitan consolidación automática, reparación de sistema de archivos, extensión, migración en caliente, restauración en el mismo lugar y borrado de conflictos.
La prioridad es congelar el estado. Se reúnen formato, configuración, snapshots, registros, errores, almacenamiento subyacente y datos prioritarios para escoger qué fuente analizar.
Si la actividad debe continuar, se reanuda sobre copia o restauración separada. La urgencia no puede sobrescribir los originales ni eliminar la versión más útil.
Datastrophe analiza las capas para diferenciar corrupción lógica, falla de almacenamiento, cadena rota o réplica de un mal estado. La sofisticación de la infraestructura no equivale a recuperación garantizada.
Después del incidente, la prevención debe poder demostrarse: restauraciones de prueba, snapshots limitados, réplica controlada, versiones conservadas y procedimiento de parada conocido.
La verificación también incluye las aplicaciones. Arrancar el disco no prueba que base, correo o programa de negocio funcionen; la recuperación se juzga por los datos utilizados realmente.
Diagnóstico
Fuentes técnicas primarias y sus límites
Alcance documental — virtual falsa seguridad recuperación: Para disco virtual falsa seguridad recuperación, se consultan como fuentes primarias NIST SP 800-86. Evidencia física — virtual falsa seguridad recuperación: Estas referencias delimitan preservación, estructura de almacenamiento y validación, pero no prueban el estado físico exacto, el controlador, la disponibilidad de llaves ni la consistencia operativa del equipo recibido. Evidencia del controlador — virtual falsa seguridad recuperación: Esos puntos se determinan con mediciones del conjunto original y verificaciones sobre copias.
Diagnóstico
Solicitar una evaluación controlada
Conjunto completo — virtual falsa seguridad recuperación: Para evaluar disco virtual falsa seguridad recuperación, entregue el equipo o conjunto completo, alimentación e interfaces relacionadas, orden y etiquetas de los miembros, cronología de síntomas y una lista precisa de archivos prioritarios. Historial del incidente — virtual falsa seguridad recuperación: Las credenciales autorizadas se comparten por un canal protegido independiente; evite otro encendido solo para generar una captura.
Responsabilidad del laboratorio — virtual falsa seguridad recuperación: Datastrophe realiza directamente el diagnóstico, las verificaciones de integridad y la recuperación en su propio laboratorio con personal propio. Diagnóstico gratuito — virtual falsa seguridad recuperación: El diagnóstico y la cotización son gratuitos. Límite del transporte — virtual falsa seguridad recuperación: El envío privado de ida y vuelta está incluido; la transportista únicamente mueve el paquete sellado y no accede ni procesa los datos.
Lista controlada — virtual falsa seguridad recuperación: Antes de cualquier pago, el cliente recibe el precio propuesto y una lista verificada. Clases de verificación — virtual falsa seguridad recuperación: Cada elemento se clasifica, en orden, como recoverable_verified, partial, detected_unverified o unrecoverable. Momento del pago — virtual falsa seguridad recuperación: Solo los elementos recoverable_verified, abiertos y comprobados como utilizables, se presentan como recuperables. Resultado no verificado — virtual falsa seguridad recuperación: El pago se solicita después de aceptar la lista y el precio.
Resultado no verificado — virtual falsa seguridad recuperación: Si no se verifica información utilizable, la recuperación falla o el cliente rechaza la lista o la cotización, no se genera un cargo estándar. Pieza excepcional — virtual falsa seguridad recuperación: La única excepción es una pieza rara, costosa y no reembolsable, que requiere una propuesta separada, explícita y con precio aceptado.