
Analyse
Un support sensible ne se traite pas comme une clé ordinaire
Une clé USB de sauvegarde, d’export métier ou d’archivage peut contenir des fichiers sensibles, des journaux, des signatures, des exports ou des paramètres. Même si le support est techniquement une clé USB classique, son contexte impose une méthode plus stricte.
Le risque principal n’est pas seulement de perdre des fichiers. Il est aussi de modifier l’état du support, de brouiller la chronologie ou de rendre impossible la vérification de l’intégrité. Une copie faite trop vite, une réparation automatique ou un formatage peuvent créer plus de problèmes qu’ils n’en résolvent.
La récupération de données sur clé USB détaille la prise en charge technique. Ici, l'objectif se limite aux réflexes de préservation, de traçabilité et de diagnostic. Datastrophe ne remplace pas la validation métier des fichiers sauvegardés.
Il faut donc conserver la clé dans son état initial. Si elle n’est plus reconnue, demande un formatage ou affiche des fichiers incohérents, il ne faut pas multiplier les branchements. Chaque accès peut modifier des métadonnées, journaux ou fichiers temporaires.
Le contexte sensible impose aussi de séparer les rôles. La personne qui demande la récupération doit indiquer le périmètre technique attendu, tandis que les responsables autorisés gardent la charge de valider le contenu, les procédures et les décisions administratives.
Analyse
Documenter avant toute manipulation
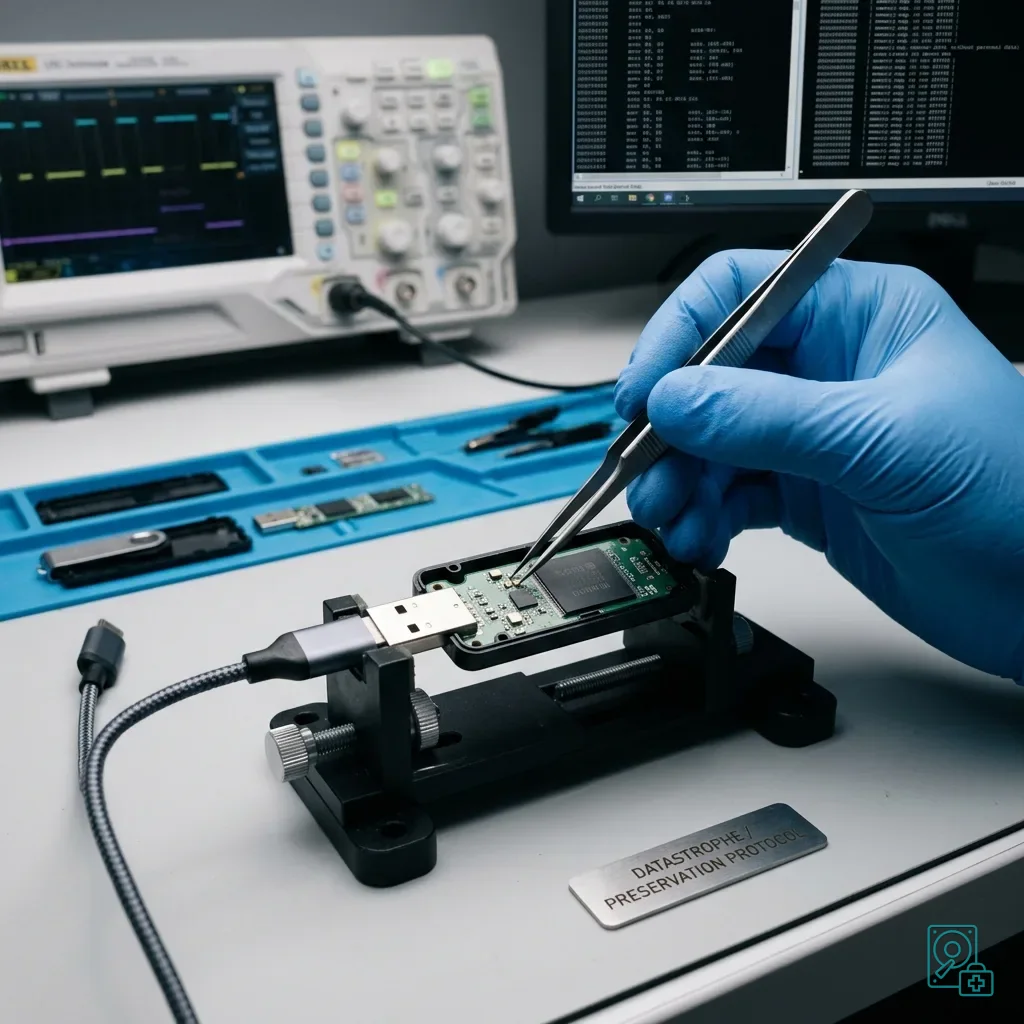
La première étape consiste à noter le contexte : date, équipement utilisé, message affiché, logiciel concerné, personnes présentes, actions déjà réalisées et support exact. Une photographie du support, de son étiquette et de l’écran d’erreur peut aider sans modifier les données.
Identifier le support et son origine
Il faut aussi préserver les éléments associés. L’ordinateur, le terminal, le logiciel, les journaux, les procédures internes et les éventuelles copies existantes peuvent être nécessaires pour comprendre le format. La clé ne raconte pas toujours seule toute l’histoire.
La fiche d'incident gagne à regrouper des faits vérifiables :
- Référence physique et étiquette de la clé ;
- Poste, terminal et port utilisés lors du dernier accès normal ;
- Message exact et heure approximative du premier échec ;
- Branchements, copies ou réparations tentés depuis l'incident.
Consigner les accès sans interpréter
Les manipulations doivent être limitées et consignées. Brancher la clé sur plusieurs postes, accepter une réparation ou tenter une copie partielle peut changer les dates ou créer des fichiers supplémentaires. Dans un contexte sensible, même une action techniquement banale doit être maîtrisée.
Cette documentation ne remplace pas le diagnostic. Elle sert à séparer ce qui vient du support, du logiciel, de l’environnement et des actions postérieures. Elle permet aussi de restituer les limites sans ambiguïté.
Il faut éviter les descriptions approximatives. Dire qu’une clé "ne marche plus" ne suffit pas. Le message exact, le système utilisé, le moment de l’incident et la présence éventuelle d’une copie précédente peuvent changer la stratégie de préservation.
Analyse
Travailler sur une copie contrôlée quand c’est possible
Si la clé répond suffisamment, l’objectif est de préserver l’original et de travailler sur une copie contrôlée. Cette copie doit viser l’intégrité technique du support, pas seulement le transfert des fichiers visibles. Elle permet d’analyser la structure sans solliciter l’original à répétition.
Une clé instable ne doit pas être lue pendant des heures sans stratégie. Si elle se déconnecte, chauffe, change de capacité ou disparaît, l’accès doit être interrompu. Le diagnostic doit alors déterminer si la panne vient du connecteur, de l’électronique, de la mémoire flash ou du système de fichiers.
Vérifier l'intégrité sans confondre copie et restauration
Une copie terminée sans message d'erreur ne prouve pas que la sauvegarde est intègre. Le contrôle commence par des empreintes cryptographiques — par exemple SHA-256 — calculées sur les fichiers copiés. Si un manifeste d'empreintes a été produit lors de la sauvegarde, chaque valeur doit correspondre à cette référence. Sans manifeste antérieur, les empreintes calculées lors de l'acquisition prouvent seulement que les copies de travail restent identiques à l'état lu ce jour-là ; elles ne démontrent pas que les fichiers étaient complets avant l'incident.
Le test de restauration s'effectue ensuite depuis une copie indépendante, vers un stockage sain et isolé. Il ne faut jamais restaurer sur la clé originale ni dans le répertoire de production. Un échantillon adapté au jeu de données doit être décompressé, parcouru et comparé à l'inventaire attendu : nombre de fichiers, tailles, arborescence, dates utiles et éventuels journaux d'erreur. Pour une sauvegarde structurée, le test doit aussi vérifier qu'une restauration complète démarre et se termine sans dépendance manquante.
La validation finale appartient à l'application qui a créé les données. Une archive peut passer son test de somme de contrôle tout en contenant une base incohérente, un export tronqué ou des pièces jointes absentes. Le logiciel métier doit donc ouvrir une copie restaurée, contrôler sa structure interne et exécuter, lorsqu'elle existe, sa fonction native de vérification. Le responsable métier confirme ensuite que les dossiers, périodes et objets attendus sont présents ; cette étape ne peut pas être déduite du seul empreinte numérique.
Le seuil d'arrêt doit être explicite. Passez au diagnostic de laboratoire dès qu'une lecture provoque des déconnexions, des erreurs répétées, une capacité variable, un échauffement inhabituel ou des empreintes différentes entre deux acquisitions. La même décision s'impose si les fichiers prioritaires ne peuvent pas être restaurés depuis une copie, si le système réclame une réparation ou si la clé constitue l'unique exemplaire. Continuer des essais ordinaires dans ces situations expose l'original sans améliorer la preuve d'intégrité.
Documentation d’incident complète cette méthode. Dans un dossier sensible, la documentation des étapes compte autant que la quantité de fichiers récupérés.
Lorsque plusieurs versions existent, elles doivent être conservées séparément. Une ancienne copie, un export partiel ou un journal annexe peut aider à comprendre l’écart avec la clé défaillante. Il ne faut pas les mélanger avec le support original.
Le nom des fichiers et leurs dates ne doivent pas être corrigés à la main avant analyse. Même une correction visible peut masquer une anomalie utile pour comprendre l’incident.
Analyse
Éviter les réparations qui modifient l’état
Les systèmes d’exploitation proposent parfois de réparer une clé, de corriger un volume ou de la formater. Ces actions peuvent écrire sur le support. Dans un contexte de sauvegarde ou d’export métier, elles doivent être évitées tant que l’état initial n’a pas été sécurisé.
Limite de manipulation : si la clé chauffe, se déconnecte ou change de capacité, arrêtez les branchements. Une nouvelle tentative non tracée peut altérer le support et rendre l'historique des accès plus difficile à établir.
Il faut également éviter de renommer, déplacer ou ouvrir les fichiers depuis la clé originale. Même une simple ouverture peut créer des fichiers temporaires selon l’application. Le bon réflexe est de préserver puis d’analyser une copie lorsque c’est techniquement possible.
La chaîne de conservation doit rester claire. Qui a eu le support, quand, dans quel état, avec quelles actions et quels résultats. Cette clarté protège la valeur technique de la restitution. Elle évite de confondre récupération de données et validation métier.
Datastrophe intervient sur le support et les fichiers. La validation administrative, juridique ou métier appartient aux responsables autorisés. Cette séparation est importante pour garder un périmètre professionnel et vérifiable.
Cette limite doit être posée dès le début du dossier. La récupération technique peut établir ce qui est lisible, complet ou altéré, mais elle ne remplace pas les contrôles internes, les procédures officielles ou les décisions des autorités compétentes.
Analyse
Préparer une restitution exploitable
Avant restitution, il faut définir les données attendues : exports, journaux, rapports, fichiers de configuration, signatures, dossiers horodatés ou archives. Cette liste permet de vérifier si les éléments essentiels sont présents et lisibles.
| État constaté | Ce qu'il permet d'affirmer |
|---|---|
| Fichier présent | Une entrée ou un contenu a été retrouvé |
| Fichier lisible | L'application peut parcourir son contenu |
| Fichier cohérent | Sa structure et ses contrôles techniques ne montrent pas d'anomalie relevée |
| Fichier exploitable | Le responsable métier confirme qu'il répond au besoin attendu |
Le support de restitution doit être adapté. Les données sensibles ne doivent pas être remises sans périmètre clair, sans accès maîtrisé ou sans séparation entre original et copie. Une restitution technique doit indiquer ce qui a été récupéré, ce qui reste incertain et ce qui n’a pas pu être lu.
Il faut enfin analyser la cause probable. Connecteur fragilisé, clé bas de gamme, retrait trop rapide, logiciel interrompu, port défectueux ou mémoire flash usée ne conduisent pas aux mêmes mesures de prévention. Le remplacement du support peut être nécessaire même si la récupération réussit.
Une clé USB de sauvegarde ou d’export sensible demande donc une méthode sobre : préserver l’état, documenter les actions, limiter les écritures et restituer des fichiers contrôlables sans interpréter leur portée métier.
Sources techniques primaires et limites
Le NIST SP 800-209 replace snapshots, réplication et restauration dans une stratégie de protection et de validation. Il ne désigne pas le bon parent, la bonne branche ou le bon point applicatif parmi les fichiers reçus et ne justifie jamais une fusion sur les originaux.
Faire qualifier le dossier « Clé USB de sauvegarde : vérifier l’intégrité des données »
Transmettez à Datastrophe les répertoires source et cible figés, les descripteurs, snapshots, journaux de restauration, catalogues, clés et données applicatives attendues. Les codes, clés et éléments d’authentification autorisés sont communiqués par un canal distinct ; ils ne sont jamais inscrits sur le support ni dans le colis.
Datastrophe réalise directement le diagnostic, les contrôles d’intégrité et la récupération dans son laboratoire, avec sa propre équipe. Le diagnostic et le devis sont gratuits. Le transport privé aller et retour est systématiquement pris en charge ; le transporteur déplace uniquement le colis scellé, sans accéder aux données ni les traiter.
Avant tout paiement, le client reçoit le prix proposé et une liste contrôlée. Chaque élément y est classé, dans cet ordre, recoverable_verified, partial, detected_unverified ou unrecoverable. Seuls les éléments recoverable_verified, dont le contenu a été contrôlé et jugé exploitable, sont présentés comme récupérables. Le client paie seulement après avoir accepté la liste et le prix ; la préparation du résultat et la restitution interviennent ensuite.
Si aucune donnée exploitable n’est vérifiée, si la récupération échoue ou si le client refuse la liste ou le prix, aucun frais standard n’est dû. La seule exception concerne une pièce rare, coûteuse et non remboursable : elle ne peut être commandée qu’après une proposition séparée, explicite et chiffrée.