
Diagnosi
Telelavoro e disco virtuale aggiungono livelli
Il percorso può includere portatile, hypervisor locale, VDI, VPN, file server, cloud e storage aziendale. Il disco virtuale può essere eseguito da remoto, scaricato sul dispositivo o ospitato centralmente: la topologia concreta deve essere descritta prima di parlare di copia autorevole.
Ogni livello possiede cache, orologio, credenziali e politiche di scrittura. Una disconnessione può lasciare dati sul portatile non ancora inviati, mentre il server continua a cambiare e mostra una versione diversa agli altri utenti.
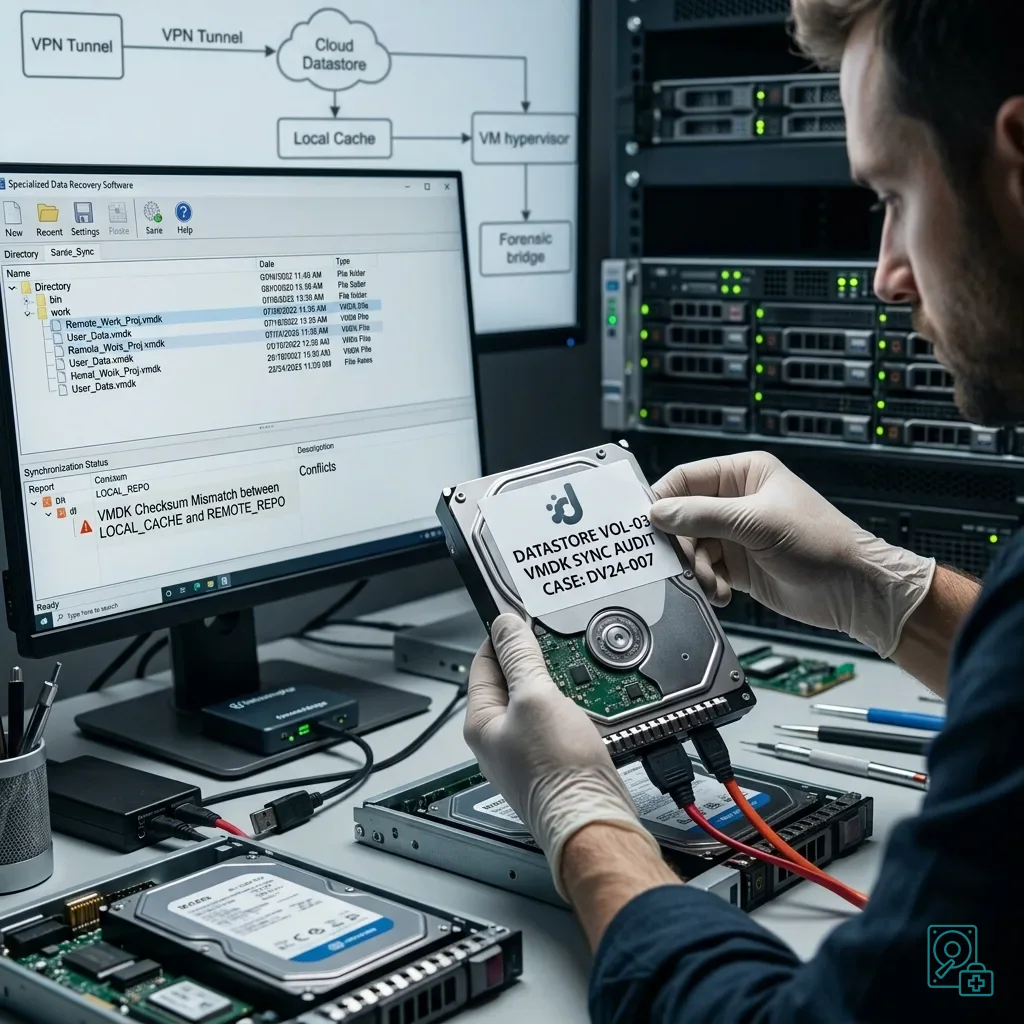
Si inventariano VMDK, VHDX o altri contenitori con cartella completa, configurazione e snapshot. Percorso, dimensione, data, host e utente vengono associati a ciascuna copia, senza aprirla o registrarla in un nuovo hypervisor.
Il servizio di recupero di un disco virtuale verifica la catena prima del sistema guest. Descrittori, dischi base e delta sono duplicati con checksum, così l'analisi dei file non modifica la sola versione disponibile.
La priorità non è riattivare tutte le connessioni, ma fermare il movimento automatico dei dati. Endpoint e account interessati vengono isolati in modo coordinato, conservando accesso ai log senza innescare nuovi download, upload o cleanup.
Diagnosi
Sincronizzazione e VPN possono nascondere il guasto
Una VPN interrotta non dimostra che una scrittura sia fallita o riuscita. Client, server e applicazione possono aver ricevuto conferme in momenti diversi; orari di connessione, timeout e riconnessioni devono essere confrontati con i log dei file modificati.
I motori di sincronizzazione applicano regole proprie a conflitti, rinomine e cancellazioni. Alcuni conservano copie in conflitto, altri scelgono il timestamp o l'ultima operazione ricevuta, che non coincide necessariamente con il contenuto più recente.
Cache offline e file temporanei possono contenere modifiche non visibili nella cartella normale. Prima di pulire il profilo o reinstallare il client si acquisiscono database di sync, code, log e aree di cache con percorso e permessi originali.
Gli orologi dei dispositivi possono essere disallineati, soprattutto dopo lunghi periodi offline. Data del file, cronologia cloud, log VPN e ora del server vengono normalizzati; il timestamp più alto non viene scelto senza confrontare contenuto e sequenza degli eventi.
Rilanciare il client può scaricare una versione più vecchia o propagare una cancellazione. Le credenziali vengono temporaneamente limitate e la sincronizzazione resta sospesa finché tutte le fonti non sono state copiate e classificate.
Diagnosi
Snapshot e copie locali devono essere preservati
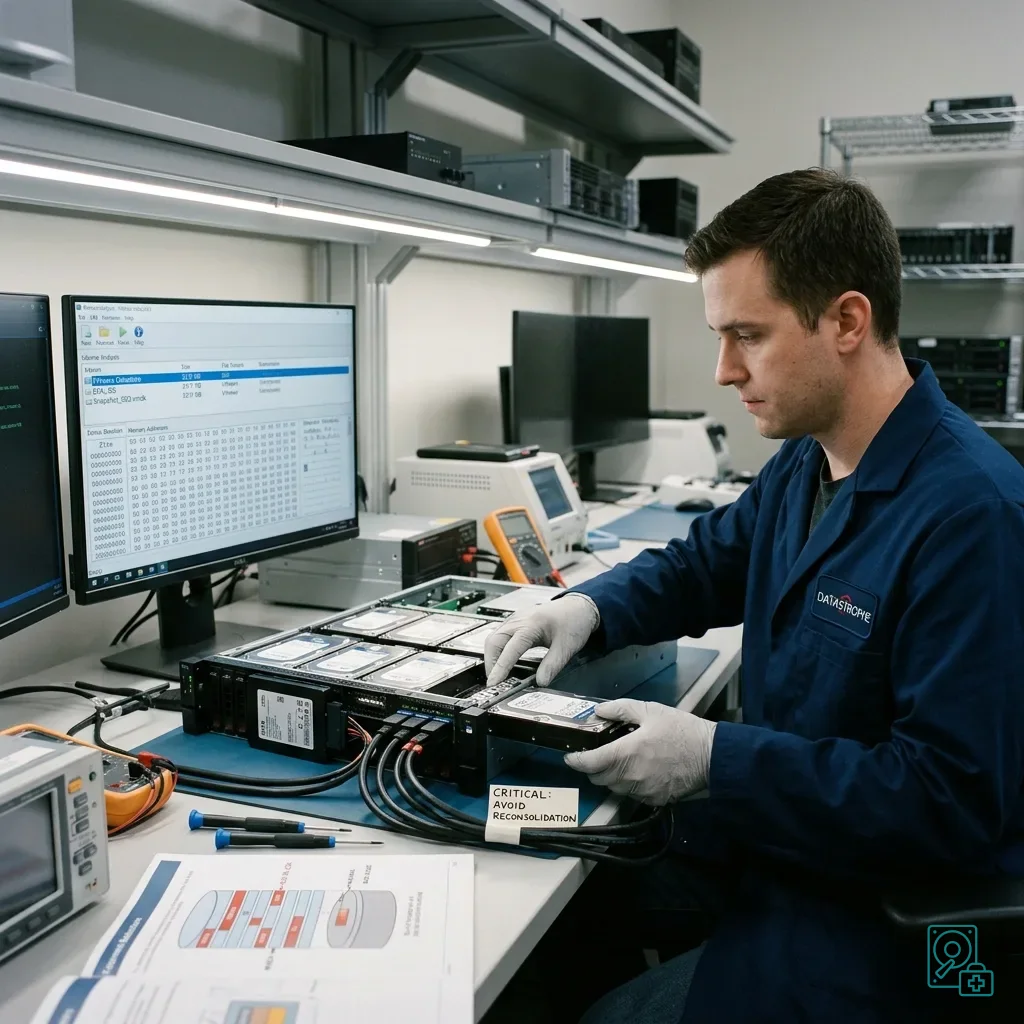
Gli snapshot della VM dipendono dal disco base e dai delta intermedi. La cartella intera viene copiata senza consolidare, mentre parent ID, dimensioni e date aiutano a ricostruire lo stato virtuale al momento della disconnessione.
Portatile, disco esterno, cartella esportata e cache possono contenere file unici. Ogni fonte riceve un identificatore e un checksum; duplicati apparenti restano separati finché contenuto, versione e dipendenze non sono stati verificati.
Backup cloud, cestini e cronologia delle versioni vengono esportati prima che la retention scada. Si annotano account, spazio condiviso, fuso orario e regola di conservazione, senza ripristinare direttamente nella cartella sincronizzata.
In presenza di segnali di guasto su un disco virtuale in cluster, anche host e storage centrali vengono preservati. Un problema di lock, failover o datastore può coincidere con la perdita di connessione dell'utente e produrre versioni divergenti.
La catena di custodia è importante quando più persone hanno copiato dati su supporti personali. Responsabile, data, metodo e destinazione di ogni esportazione permettono di valutare completezza e riservatezza senza fondere subito le raccolte.
Diagnosi
Evitare ricostruzioni affrettate
Non si crea una nuova VM usando il disco originale e non si convertono i formati per comodità. Avvio, montaggio in scrittura e cambio di hypervisor possono aggiornare journal, driver e metadati, cancellando lo stato utile al confronto.
Non si forza una fusione scegliendo automaticamente il file più recente. Documenti, database e progetti composti richiedono confronto di contenuto, autore, versione e file laterali; due copie possono contenere modifiche valide e complementari.
Snapshot, cache e copie cloud non vengono eliminati dopo il primo recupero riuscito. Restano preservati finché i dati prioritari non sono stati aperti e verificati e finché il proprietario non ha confermato quale versione sia utilizzabile.
Ripristino e riapertura della sincronizzazione avvengono su una cartella o rete isolata. Si controllano permessi, nomi, date e conflitti prima di designare una fonte master e impedire ai client vecchi di riconnettersi automaticamente.
Ogni tentativo registra strumento, versione, parametri, fonte e risultato. Se una ricostruzione non è coerente, si torna alla copia di riferimento invece di correggere progressivamente un'immagine già modificata.
Diagnosi
Preparare una ripresa controllata
La cronologia riunisce ultimo accesso sano, periodi offline, sessioni VPN, errori di sync, riavvii e azioni dell'utente. Gli eventi vengono normalizzati sullo stesso fuso e collegati ai file o alle cartelle interessate.
Le priorità indicano percorso, formato, autore, versione, quantità attesa e applicazione necessaria. Per database e progetti si aggiungono dipendenze e criteri di apertura, così la verifica non si riduce alla presenza del nome.
La documentazione dell'incidente identifica dispositivi, account, snapshot, copie e persone intervenute. Decisioni e limiti restano leggibili anche quando supporto IT, responsabile sicurezza e utente lavorano da luoghi diversi.
I dati recuperati vengono validati su storage sano e poi pubblicati come nuova fonte master. Prima della riconnessione si revocano client obsoleti, si svuotano code solo dopo l'archiviazione e si definisce come gestire eventuali conflitti residui.
La prevenzione combina backup indipendente, versioning adeguato, cifratura, gestione degli endpoint e prove offline. VPN e sincronizzazione tornano a essere mezzi di accesso e collaborazione, non l'unica protezione contro errore, guasto o cancellazione.
Diagnosi
Fonti tecniche primarie e limiti
Perimetro documentale — virtuale telelavoro rischi sincronizzazione: Per disco virtuale telelavoro rischi sincronizzazione, le fonti primarie utilizzate sono NIST SP 800-86. Evidenza fisica — virtuale telelavoro rischi sincronizzazione: Definiscono i concetti pertinenti di conservazione, struttura di archiviazione e convalida, ma non dimostrano lo stato fisico effettivo, il comportamento del controller, la disponibilità delle chiavi o la coerenza applicativa del dispositivo ricevuto. Evidenza del controller — virtuale telelavoro rischi sincronizzazione: Questi aspetti richiedono misure sul gruppo originale e verifiche su copie.
Diagnosi
Richiedere una diagnosi controllata
Gruppo completo — virtuale telelavoro rischi sincronizzazione: Per diagnosticare disco virtuale telelavoro rischi sincronizzazione, fornire il dispositivo o il gruppo completo, alimentatori e interfacce associati, ordine ed etichette dei membri, cronologia dei sintomi ed elenco preciso dei dati prioritari. Cronologia dell’incidente — virtuale telelavoro rischi sincronizzazione: Le credenziali autorizzate vanno trasmesse tramite un canale protetto separato; non riavviare la sorgente solo per ottenere una nuova schermata.
Responsabilità del laboratorio — virtuale telelavoro rischi sincronizzazione: Datastrophe esegue direttamente diagnosi, controlli di integrità e recupero nel proprio laboratorio con il proprio personale. Diagnosi gratuita — virtuale telelavoro rischi sincronizzazione: Diagnosi e preventivo sono gratuiti. Limite del trasporto — virtuale telelavoro rischi sincronizzazione: Il trasporto privato di andata e ritorno è incluso; il corriere sposta esclusivamente il pacco sigillato e non accede né tratta i dati.
Elenco controllato — virtuale telelavoro rischi sincronizzazione: Prima di qualsiasi pagamento, il cliente riceve il prezzo proposto e un elenco verificato. Classi di verifica — virtuale telelavoro rischi sincronizzazione: Ogni elemento è classificato, nell’ordine, come recoverable_verified, partial, detected_unverified o unrecoverable. Momento del pagamento — virtuale telelavoro rischi sincronizzazione: Solo gli elementi recoverable_verified, aperti e giudicati utilizzabili, vengono presentati come recuperabili. Esito non verificato — virtuale telelavoro rischi sincronizzazione: Il pagamento avviene dopo l’accettazione dell’elenco e del prezzo.
Esito non verificato — virtuale telelavoro rischi sincronizzazione: Se non viene verificato alcun dato utilizzabile, il recupero non riesce oppure il cliente rifiuta elenco o prezzo, non è dovuto alcun costo standard. Ricambio eccezionale — virtuale telelavoro rischi sincronizzazione: L’unica eccezione riguarda un ricambio raro, costoso e non rimborsabile, ordinabile soltanto dopo l’accettazione di una proposta separata, esplicita e quantificata.