
Analyse
Un disque virtuel n'est pas automatiquement protégé
Un disque virtuel donne souvent une impression de sécurité. Il peut être hébergé sur un cluster, sauvegardé, répliqué, associé à des snapshots et stocké dans une infrastructure supervisée. Pourtant, ces couches ne garantissent pas que les données soient récupérables après incident.
Vérifier l'indépendance réelle
La virtualisation déplace le risque. Une panne peut venir du fichier VMDK, VHDX ou équivalent, de l'hyperviseur, du magasin de données, du réseau, du RAID sous-jacent, d'une sauvegarde incomplète ou d'une erreur applicative. Le symptôme final se voit dans la machine virtuelle, mais la cause peut être ailleurs.
Le danger est de considérer chaque mécanisme comme une sauvegarde. La question utile est de savoir si une version demeure accessible lorsque l'infrastructure d'origine, ses identifiants ou ses métadonnées ne le sont plus.
| Mécanisme | Impression trompeuse | Preuve à rechercher |
|---|---|---|
| Snapshot | Copie autonome de la VM | Chaîne complète et point de restauration testable |
| Réplication | Seconde version forcément saine | Historique ou cible antérieure à l'incident |
| Sauvegarde | Toutes les VM et tous les volumes couverts | Inventaire, date et restauration contrôlée |
| Synchronisation cloud | Copie indépendante hors site | Versions conservées et suppression non propagée |
Récupération de disque virtuel présente le service. Le point important est de comprendre pourquoi certaines protections apparentes doivent être vérifiées avant toute réparation.
Le bon réflexe consiste à préserver les états disponibles. La version la plus récente n'est pas forcément la meilleure. Une copie plus ancienne, un snapshot oublié ou une sauvegarde arrêtée avant l'incident peut contenir une structure plus exploitable.
Il faut donc éviter de nettoyer trop vite l'environnement. Les fichiers temporaires, journaux, snapshots anciens et copies partielles peuvent paraître désordonnés, mais ils racontent parfois la chronologie de la panne. Les supprimer pour retrouver un dossier propre peut réduire les options de récupération.
Analyse
Les snapshots ne remplacent pas une sauvegarde
Un snapshot capture un état à un moment donné, mais il dépend souvent de la chaîne de fichiers qui l'entoure. Si cette chaîne est rompue, si le magasin de données est instable ou si l'espace manque, le snapshot peut devenir difficile à consolider.
Supprimer ou fusionner des snapshots sans diagnostic peut aggraver la situation. La consolidation modifie les fichiers et peut effacer des indices utiles. Elle est parfois nécessaire, mais elle doit être préparée à partir d'une vue complète de la machine virtuelle.
Les snapshots récents peuvent aussi contenir l'incident. Si une corruption, une suppression ou une mise à jour ratée a déjà eu lieu, revenir au mauvais snapshot ne restaure pas forcément les fichiers utiles. Il faut comparer les versions, pas seulement choisir la dernière.
Avant toute consolidation : conserver la chaîne, ses descripteurs et ses horodatages. Une fusion réussie techniquement peut supprimer l'état nécessaire à la récupération de données.
Disque virtuel en cluster : signes de panne détaille les symptômes techniques. Les snapshots bloqués, les volumes incohérents et les erreurs I/O doivent être traités comme des signaux de prudence.
La documentation de la chaîne est importante : dates, noms de fichiers, taille, ordre des snapshots, opérations de sauvegarde et messages d'erreur. Sans cette chronologie, l'intervention devient plus aléatoire.
Analyse
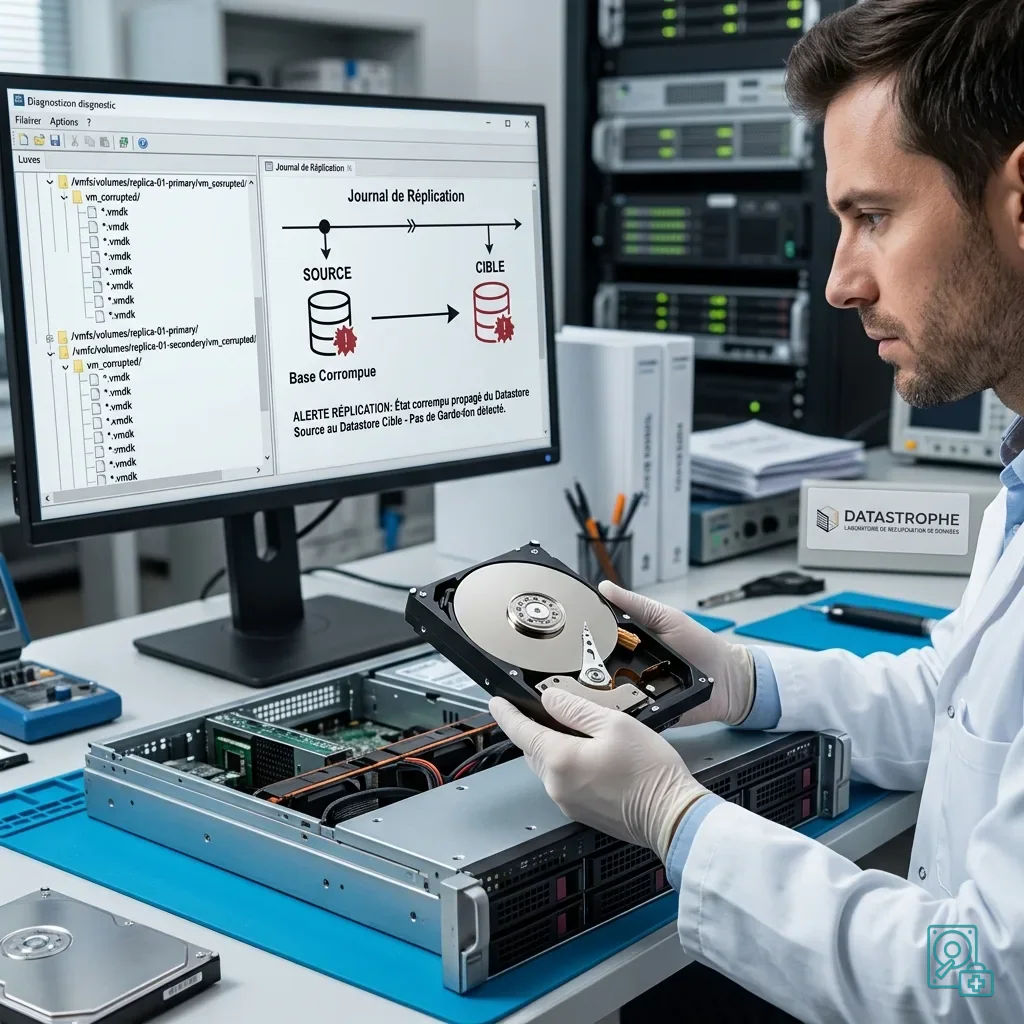
La réplication peut propager la corruption
La réplication est utile pour la continuité, mais elle peut reproduire un mauvais état. Une suppression, un chiffrement non voulu, une base corrompue ou un fichier virtuel incohérent peut être répliqué vers la cible si aucun garde-fou de version n'existe.
Il faut donc distinguer disponibilité et récupération. Une plateforme répliquée peut redémarrer vite tout en redémarrant avec les mêmes données abîmées. La reprise technique ne prouve pas que les fichiers soient exploitables.
Les environnements de télétravail ajoutent un risque supplémentaire. Caches locaux, synchronisation et VPN peuvent créer plusieurs versions concurrentes. Certaines copies ne sont pas visibles depuis l'interface principale, mais restent utiles pour le diagnostic.
Disque virtuel en télétravail : risques de synchronisation complète ce point. Quand plusieurs couches écrivent ou synchronisent, il faut éviter de relancer les mécanismes avant d'identifier la source saine.
La réplication doit être accompagnée de tests de restauration. Restaurer un volume qui démarre ne suffit pas ; il faut vérifier les fichiers, bases et applications prioritaires. Sinon, la protection reste théorique.
Analyse
Le fichier virtuel seul ne suffit pas toujours
Un disque virtuel est rarement un fichier isolé. Il peut dépendre d'un descripteur, de snapshots, de journaux, d'un format propre à l'hyperviseur et de métadonnées stockées ailleurs. Copier uniquement le fichier le plus volumineux peut produire une image incomplète.
Les fichiers VMDK, VHDX ou équivalents doivent être conservés avec leur contexte. Dossier de la machine virtuelle, configuration, fichiers annexes, logs, snapshots et magasin de données doivent être préservés autant que possible.
Une erreur fréquente consiste à déplacer les fichiers vers un autre stockage pour "tester". Si la copie est partielle ou si le transfert se fait depuis un support instable, le diagnostic devient plus difficile. L'original doit rester disponible.
Les disques virtuels qui hébergent des bases, messageries ou machines critiques demandent un contrôle applicatif. Un système qui démarre ne garantit pas que la base soit cohérente. Les fichiers visibles doivent être testés selon leur usage.
Cette logique rejoint le contrôle qualité en récupération de données. La restitution d'un disque virtuel doit prouver l'exploitabilité des données prioritaires, pas seulement la présence d'une arborescence.
Analyse
Préserver avant de réparer
Face à un disque virtuel instable, il faut éviter les opérations automatiques : consolidation de snapshots, réparation du système de fichiers, extension du volume, migration à chaud, restauration au même emplacement ou suppression de fichiers en conflit.
La priorité est de figer l'état. La collecte minimale réunit :
- Le format du disque virtuel et ses descripteurs ;
- La configuration de la machine, les snapshots et leurs horodatages ;
- Les journaux de l'hyperviseur, de la sauvegarde et de la réplication ;
- Le stockage sous-jacent et les données métier prioritaires.
Cette collecte permet de choisir la source à analyser sans écrire sur les fichiers originaux.
Si l'activité doit reprendre, elle doit reprendre sur une copie ou une restauration séparée. Les sources originales ne doivent pas être écrasées par l'urgence. Une reprise mal cadrée peut supprimer la version la plus utile.
Datastrophe peut analyser en laboratoire des copies de travail des couches disponibles pour distinguer la corruption logique, panne du stockage sous-jacent, chaîne de snapshots rompue ou réplication d'un mauvais état. Une salle blanche n'est pertinente que si un support physique magnétique présente une atteinte mécanique nécessitant son ouverture ; elle ne répare pas un VMDK ou un VHDX logique.
Après incident, la prévention doit être vérifiable : sauvegardes restaurées en test, snapshots limités et compris, réplication contrôlée, versions conservées et procédure d'arrêt connue. Une sécurité qui n'a jamais été testée reste une hypothèse.
Cette vérification doit inclure les applications hébergées dans la machine virtuelle. Restaurer un disque qui démarre ne prouve pas que la base, la messagerie ou le logiciel métier fonctionne. La récupération doit être jugée sur les données réellement utilisées.
Les journaux applicatifs, les requêtes de contrôle et les ouvertures de fichiers prioritaires documentent cette validation avant toute remise en production.
Sources techniques primaires et limites
Le NIST SP 800-86 recommande une collecte traçable et un examen sur des copies. Ce cadre ne qualifie ni les têtes, les surfaces, les alimentations, le pont d’interface ou les zones non lues du disque reçu, et ne permet pas de confondre détection et récupération vérifiée.
Faire qualifier le dossier « Disque virtuel : sécurités trompeuses et récupération »
Transmettez à Datastrophe le disque et son boîtier éventuel, les alimentations et câbles, la chronologie de l’incident et des essais, les journaux de copie et la liste des données prioritaires. Les codes, clés et éléments d’authentification autorisés sont communiqués par un canal distinct ; ils ne sont jamais inscrits sur le support ni dans le colis.
Datastrophe réalise directement le diagnostic, les contrôles d’intégrité et la récupération dans son laboratoire, avec sa propre équipe. Le diagnostic et le devis sont gratuits. Le transport privé aller et retour est systématiquement pris en charge ; le transporteur déplace uniquement le colis scellé, sans accéder aux données ni les traiter.
Avant tout paiement, le client reçoit le prix proposé et une liste contrôlée. Chaque élément y est classé, dans cet ordre, recoverable_verified, partial, detected_unverified ou unrecoverable. Seuls les éléments recoverable_verified, dont le contenu a été contrôlé et jugé exploitable, sont présentés comme récupérables. Le client paie seulement après avoir accepté la liste et le prix ; la préparation du résultat et la restitution interviennent ensuite.
Si aucune donnée exploitable n’est vérifiée, si la récupération échoue ou si le client refuse la liste ou le prix, aucun frais standard n’est dû. La seule exception concerne une pièce rare, coûteuse et non remboursable : elle ne peut être commandée qu’après une proposition séparée, explicite et chiffrée.