
Diagnosi
Un disco virtuale non è protetto automaticamente
Il disco virtuale dipende da supporti, RAID o SAN, datastore, hypervisor, descrittori, delta e sistema guest. La disponibilità di un livello non garantisce integrità o storia negli altri, e un file visibile può contenere blocchi mancanti o riferimenti non più validi.
Alta disponibilità e riavvio automatico riducono un'interruzione di servizio. Non conservano necessariamente lo stato precedente dei dati e possono riaccendere una VM su storage incoerente, generando nuove scritture dopo il primo errore.
La dicitura cloud descrive il luogo o il modello del servizio, non una strategia di backup. Account compromessi, errori amministrativi, retention breve e guasti del provider possono coinvolgere produzione, snapshot e copie accessibili con le stesse credenziali.
Thin provisioning, deduplicazione e tiering ottimizzano lo spazio ma aggiungono dipendenze. Saturazione fisica, metadati danneggiati o blocchi condivisi possono colpire più VM pur lasciando capacità virtuale apparentemente disponibile.
Il servizio di recupero di un disco virtuale verifica ogni livello e preserva i file sorgente. L'obiettivo è ricostruire una versione coerente e dimostrarne l'utilizzabilità, non limitarsi a ottenere un avvio temporaneo.
Inventario e diagramma collegano VM, host, datastore, dischi, snapshot, replica e backup. Proprietari, credenziali, chiavi e dipendenze applicative completano la mappa necessaria a decidere quale copia possa essere autorevole.
Diagnosi
Gli snapshot non sostituiscono un backup
Uno snapshot registra modifiche rispetto a un disco genitore e resta legato alla catena. Se il base disk, un delta intermedio o il datastore non è leggibile, il file più recente non contiene da solo tutti i blocchi della macchina virtuale.
Lo snapshot normalmente condivide storage, permessi e dominio di guasto con la produzione. Cancellazione, ransomware, saturazione e errore del volume possono quindi colpire contemporaneamente la VM e la sua presunta protezione.
Catene lunghe aumentano spazio, latenza e rischio di consolidamento. Una operazione interrotta può lasciare descrittori e delta in stati diversi; rinominare o unire file senza una copia elimina la possibilità di confrontare le versioni.
In un disco virtuale in cluster con segnali di guasto, host diversi possono vedere o scrivere stati differenti. Orari, lock, migrazioni e failover devono essere ricostruiti prima di scegliere lo snapshot da montare.
Un backup utile è indipendente, conserva più punti temporali e viene provato in ambiente isolato. Per database e servizi transazionali deve inoltre dimostrare coerenza applicativa, non soltanto la riuscita del job o la presenza dei file.
Diagnosi
La replica può propagare la corruzione
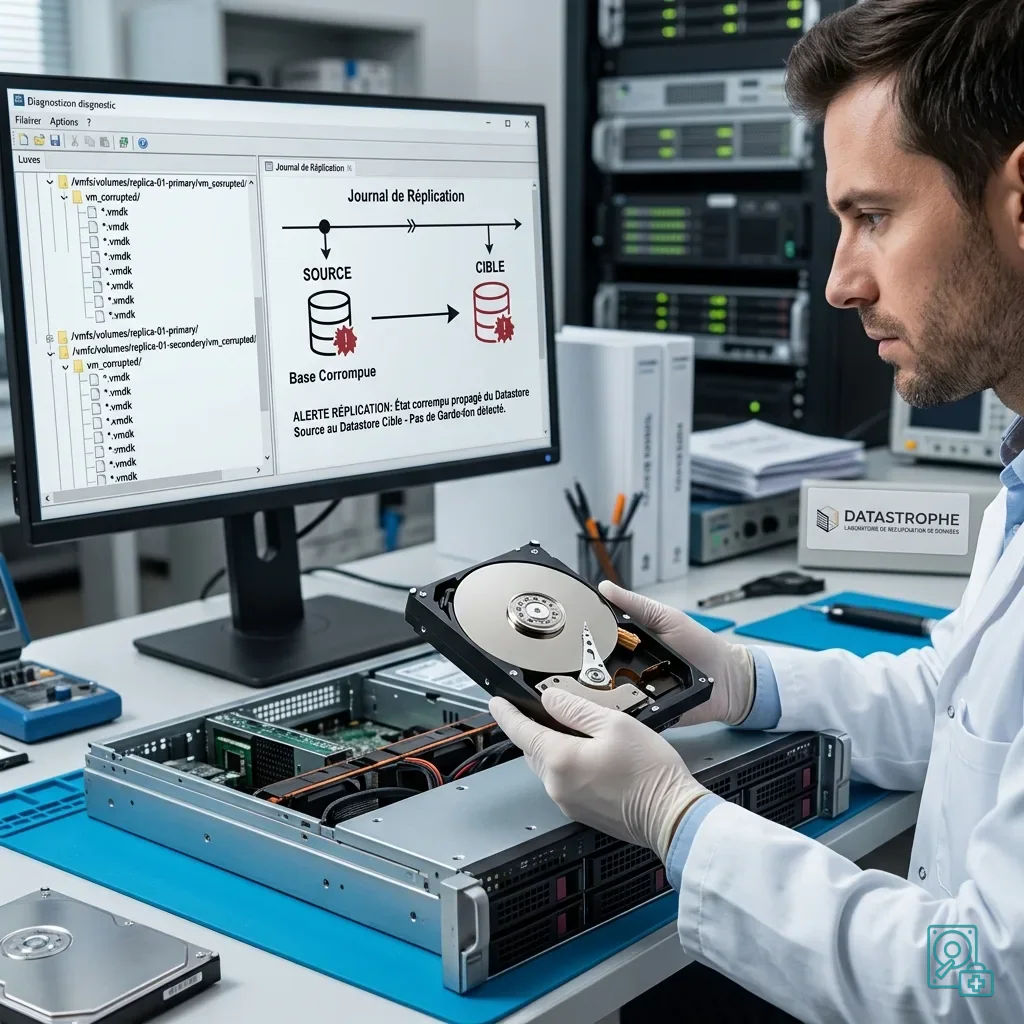
La replica copia cambiamenti, non intenzioni. Una cancellazione, un blocco corrotto, una cifratura malevola o un errore applicativo possono arrivare alla destinazione rapidamente e sostituire l'ultima copia operativa.
Un ritardo di replica offre tempo, ma non identifica automaticamente l'ultimo stato sano. Servono timestamp affidabili, retention e controlli applicativi per capire se il punto precedente contiene già l'evento che si vuole evitare.
Failover e failback possono creare scritture su entrambi i lati se ruoli e isolamento non sono chiari. Le due copie non vengono fuse alla cieca: log, identificatori e direzione della replica stabiliscono quale sequenza sia coerente.
Nel disco virtuale usato in telelavoro, sincronizzazione di cartelle e connessioni intermittenti aggiungono conflitti. Una replica dell'intera VM non sostituisce la gestione delle versioni dei file creati su endpoint diversi.
Dopo l'incidente, replica e politiche automatiche vengono sospese e ogni versione è isolata con data e checksum. La destinazione non viene avviata sulla rete di produzione finché identità, dati prioritari e dipendenze non sono stati verificati.
Diagnosi
Il solo file virtuale non è sempre sufficiente
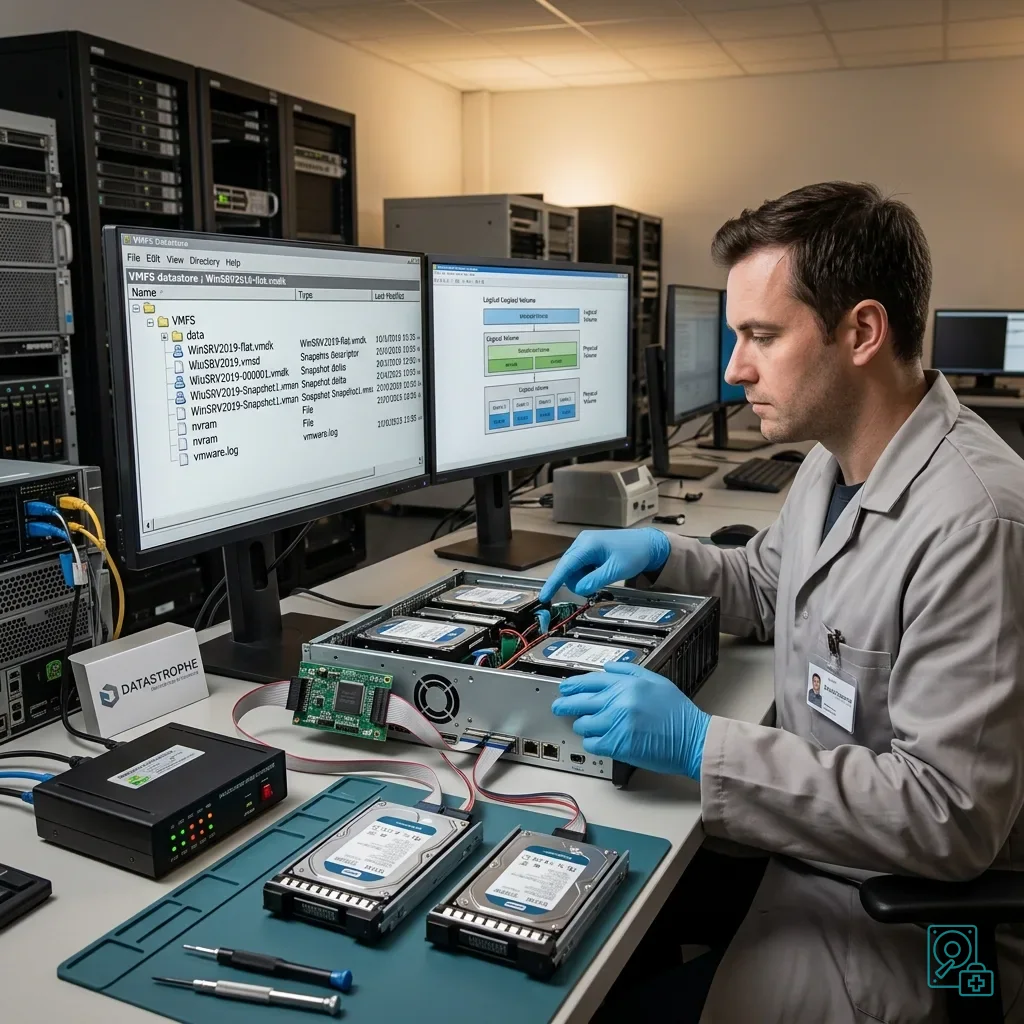
Un VMDK o VHDX può richiedere descrittore, disco base e tutti i delta intermedi. Formato, dimensione e nome non bastano a ricostruire parent ID, geometria, ordine e blocchi che risiedono in altri elementi della cartella.
Configurazione della VM, metadati degli snapshot, log e stato dell'hypervisor spiegano controller virtuale, dischi collegati e operazioni interrotte. Senza questi elementi un montaggio può usare parametri errati o ignorare un volume secondario necessario.
Cifratura a livello di VM, guest o storage richiede chiavi, password, TPM virtuale e talvolta servizi esterni. Copiare il disco senza tali dipendenze può preservare i blocchi ma non renderli interpretabili.
Database, posta, directory e progetti composti dipendono da log, file laterali e versioni software. L'apertura di qualche documento non dimostra che il sistema recuperato sia completo o che le transazioni siano coerenti.
Il controllo qualità nel recupero dati confronta inventario, struttura, date, checksum e prove applicative. Distingue file completi, parziali e non verificabili, rendendo esplicito ciò che manca alla restituzione.
Diagnosi
Preservare prima di riparare
La VM viene fermata e si sospendono snapshot, consolidamento, replica, backup e pulizia automatica sul perimetro interessato. Stato dell'host, datastore, lock e messaggi viene registrato prima di rimuovere la macchina dall'inventario.
L'intera cartella e i metadati disponibili sono copiati con percorsi, dimensioni, date e checksum. Gli originali restano protetti da scrittura, mentre ogni ipotesi usa una copia di lavoro identificata e riproducibile.
La catena viene ricostruita dal disco base ai delta, verificando parent ID e coerenza dei blocchi. Montaggio, conversione e consolidamento si provano solo su duplicati, con strumenti e parametri annotati.
File system e applicazioni vengono analizzati dopo la stabilizzazione del livello virtuale. Le priorità indicano cartelle, database, versioni e dipendenze, così il risultato può essere verificato rispetto a criteri concordati.
Il rapporto collega limiti a file mancanti, corruzione, cifratura, storage sottostante e operazioni precedenti. Un avvio riuscito resta un test, non la prova unica della qualità o della completezza dei dati.
La prevenzione combina backup separati e immutabili, più versioni, monitoraggio dello spazio e prove periodiche di ripristino. Snapshot, replica e alta disponibilità mantengono il loro ruolo operativo senza essere presentati come garanzia di recupero.
Diagnosi
Fonti tecniche primarie e limiti
Perimetro documentale — virtuale false sicurezze recupero dati: Per disco virtuale false sicurezze recupero dati, le fonti primarie utilizzate sono NIST SP 800-86. Evidenza fisica — virtuale false sicurezze recupero dati: Definiscono i concetti pertinenti di conservazione, struttura di archiviazione e convalida, ma non dimostrano lo stato fisico effettivo, il comportamento del controller, la disponibilità delle chiavi o la coerenza applicativa del dispositivo ricevuto. Evidenza del controller — virtuale false sicurezze recupero dati: Questi aspetti richiedono misure sul gruppo originale e verifiche su copie.
Diagnosi
Richiedere una diagnosi controllata
Gruppo completo — virtuale false sicurezze recupero dati: Per diagnosticare disco virtuale false sicurezze recupero dati, fornire il dispositivo o il gruppo completo, alimentatori e interfacce associati, ordine ed etichette dei membri, cronologia dei sintomi ed elenco preciso dei dati prioritari. Cronologia dell’incidente — virtuale false sicurezze recupero dati: Le credenziali autorizzate vanno trasmesse tramite un canale protetto separato; non riavviare la sorgente solo per ottenere una nuova schermata.
Responsabilità del laboratorio — virtuale false sicurezze recupero dati: Datastrophe esegue direttamente diagnosi, controlli di integrità e recupero nel proprio laboratorio con il proprio personale. Diagnosi gratuita — virtuale false sicurezze recupero dati: Diagnosi e preventivo sono gratuiti. Limite del trasporto — virtuale false sicurezze recupero dati: Il trasporto privato di andata e ritorno è incluso; il corriere sposta esclusivamente il pacco sigillato e non accede né tratta i dati.
Elenco controllato — virtuale false sicurezze recupero dati: Prima di qualsiasi pagamento, il cliente riceve il prezzo proposto e un elenco verificato. Classi di verifica — virtuale false sicurezze recupero dati: Ogni elemento è classificato, nell’ordine, come recoverable_verified, partial, detected_unverified o unrecoverable. Momento del pagamento — virtuale false sicurezze recupero dati: Solo gli elementi recoverable_verified, aperti e giudicati utilizzabili, vengono presentati come recuperabili. Esito non verificato — virtuale false sicurezze recupero dati: Il pagamento avviene dopo l’accettazione dell’elenco e del prezzo.
Esito non verificato — virtuale false sicurezze recupero dati: Se non viene verificato alcun dato utilizzabile, il recupero non riesce oppure il cliente rifiuta elenco o prezzo, non è dovuto alcun costo standard. Ricambio eccezionale — virtuale false sicurezze recupero dati: L’unica eccezione riguarda un ricambio raro, costoso e non rimborsabile, ordinabile soltanto dopo l’accettazione di una proposta separata, esplicita e quantificata.