
Diagnóstico
El teletrabajo añade capas al disco virtual
Un disco virtual usado a distancia no se limita al fichero que contiene los datos. Depende de hipervisor, recurso de red, cliente VPN, sincronización, caché local y, a veces, una copia automatizada. Tras una avería, cada capa puede conservar o mostrar una versión diferente, con fechas y estados que no coinciden.
El síntoma suele parecer banal: carpeta ausente, fichero que reaparece en una versión antigua, VM lenta, volumen que no monta o mensaje tras un corte de red. El riesgo técnico aumenta cuando el puesto, el servidor y el sincronizador intentan reparar o actualizar el mismo contenido sin saber cuál es la fuente coherente.
Primero se localizan las escrituras. El usuario pudo trabajar sin conexión y reconectar después; una aplicación pudo mantener ficheros abiertos; la sincronización pudo cortarse a mitad de una base, una imagen de disco o un archivo comprimido. Saber qué se escribió localmente y qué alcanzó el servidor cambia por completo el diagnóstico.
La recuperación de disco virtual describe el servicio dedicado a entornos virtualizados. En este caso, el análisis se concentra en los riesgos específicos del uso remoto y en los mecanismos de red, caché y sincronización que rodean al disco, sin confundirlos con una avería aislada de la VM.
No se busca automáticamente la versión más reciente que muestra la interfaz. Puede estar ya dañada o haber propagado el incidente, mientras una copia local anterior conserva una estructura coherente. Se preservan todos los estados identificables y se comparan antes de decidir cuál debe analizarse primero.
Diagnóstico
La sincronización y la VPN pueden ocultar el fallo
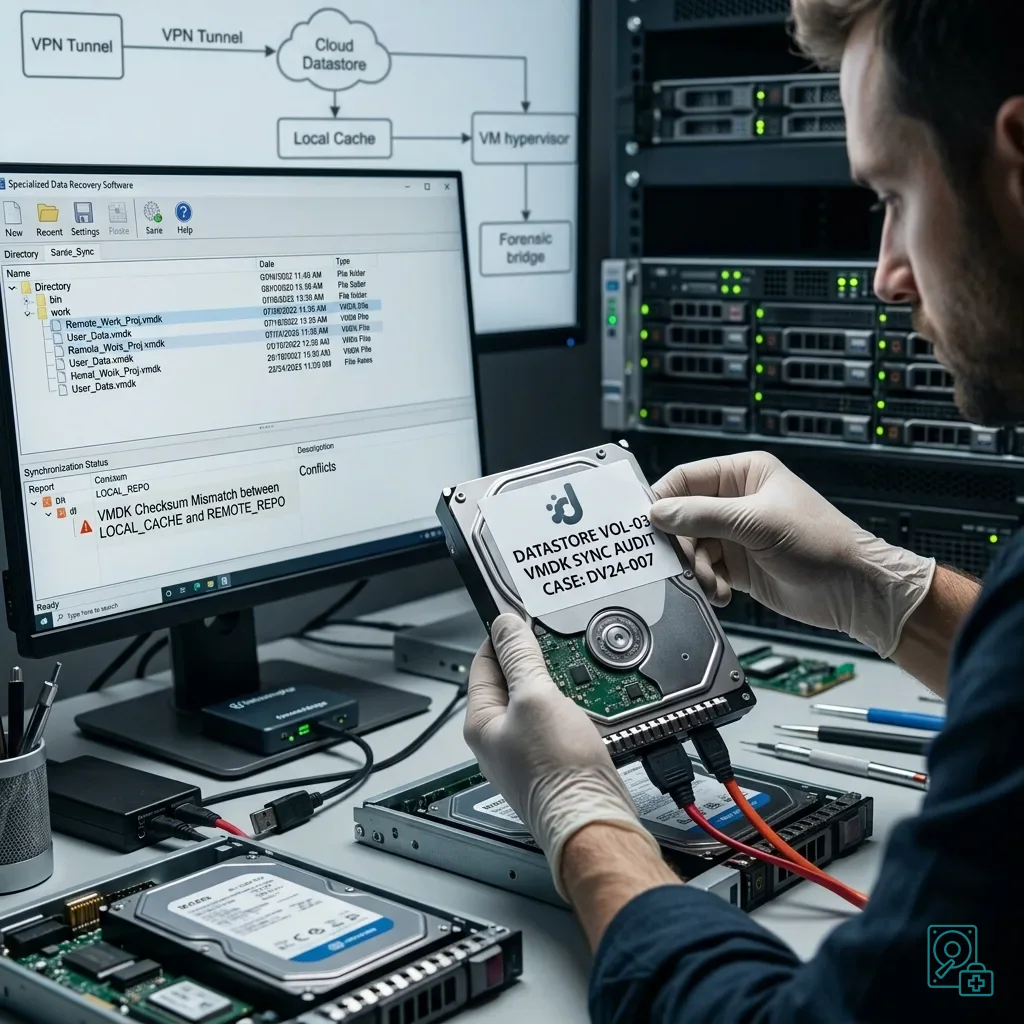
La VPN parece ofrecer acceso directo a la red de la empresa, pero añade latencia, cortes, reconexiones, permisos, conflictos de fichero y gestión de cachés. Una escritura que falla durante una sesión inestable puede notificarse mucho después, cuando la aplicación ya ha cerrado, o no generar ningún aviso comprensible para el usuario.
Los sincronizadores pueden renombrar ficheros en conflicto, conservar una versión temporal, marcar una carpeta como completa aunque falten bloques o reproducir localmente un borrado remoto. Por eso el icono verde o el estado «sincronizado» no acreditan la integridad de una base, un archivo ni un disco virtual.
La cronología recoge cuándo el puesto estuvo sin conexión, cuándo volvió la VPN, qué usuario abrió los ficheros, qué mensajes aparecieron y si se lanzó una copia automática. Al comparar esas horas con logs del servidor y del cliente se puede escoger la fuente que debe estudiarse primero y evitar una sincronización destructiva.
La sincronización de VMDK, VHDX u otros ficheros muy grandes puede dejar una versión incompleta si se copia o desplaza mientras otra tarea escribe o falla. La presencia de un archivo de muchos gigabytes y con el nombre esperado no demuestra que su descriptor, sus bloques y su cierre sean coherentes.
Los signos de avería en clúster aportan el contexto de infraestructura y ayudan a relacionar latencia o bloqueo con el almacenamiento. En teletrabajo, el problema principal suele ser la dispersión de estados entre puesto, túnel VPN, nube, servidor y almacenamiento virtual.
Diagnóstico
Conservar snapshots y copias locales
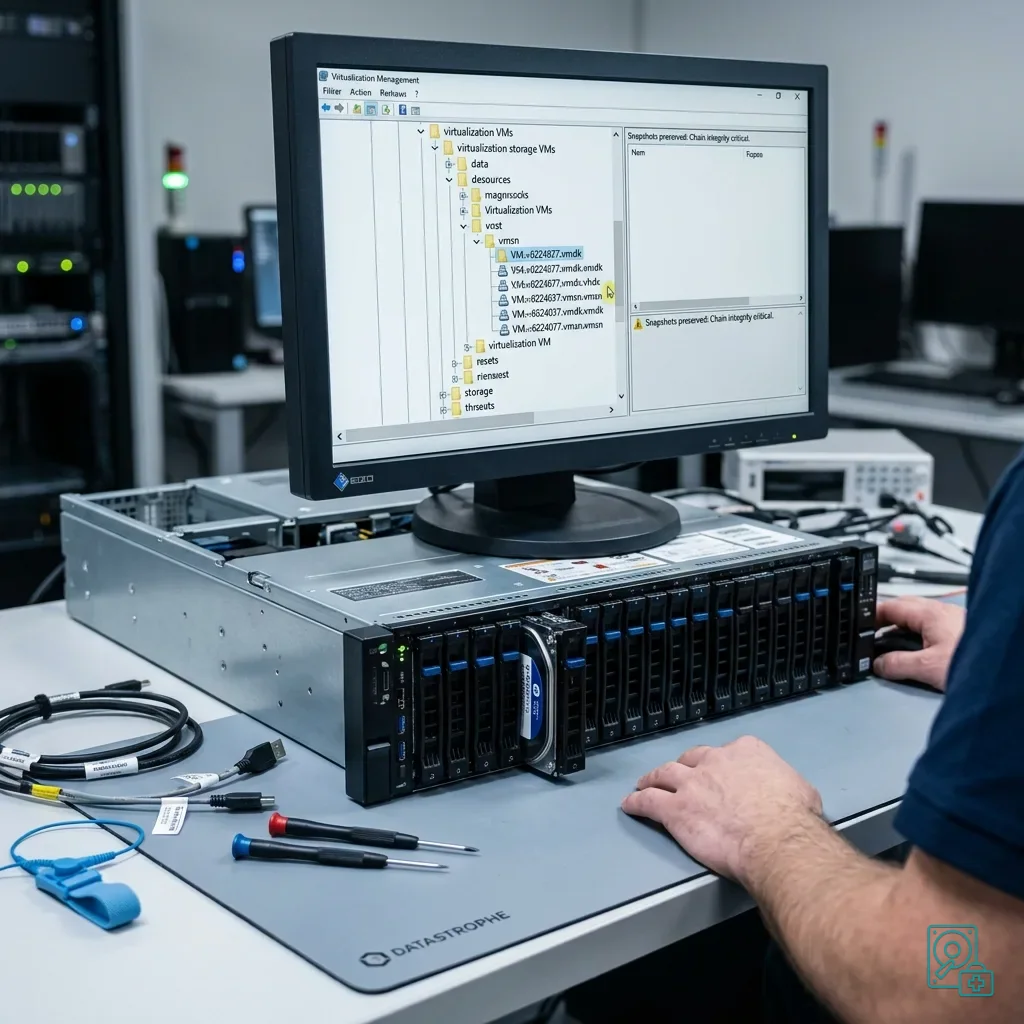
Un snapshot puede ayudar, pero también complicar el incidente si su cadena se modifica antes de comprenderla. Se conservan los ficheros de disco, snapshots, descriptores y logs con sus nombres y fechas. Borrar un delta para ganar espacio puede romper la única secuencia que permite reconstruir el estado útil.
Un portátil remoto puede guardar caché, una exportación, un directorio temporal, una base local o una copia realizada antes del incidente. Aunque estos elementos parezcan secundarios frente al servidor, pueden contener la versión más coherente o servir para comparar y validar los ficheros restituidos.
No se renombran, fusionan ni mueven estos elementos sin dejar rastro. Si hace falta copiarlos, se utiliza almacenamiento sano y se anotan fuente, hora, puesto y usuario. Así se conserva una lectura clara del incidente y no se confunde una caché parcial con la versión del servidor.
Consolidar snapshots por falta de espacio modifica los ficheros y puede ocultar el punto exacto de ruptura. Si la actividad debe continuar, se utiliza un entorno separado o una copia claramente identificada, mientras la cadena original permanece congelada para el diagnóstico.
Esta práctica coincide con la documentación de incidentes: cuanto más distribuido está el entorno, más importantes son la cronología, la lista de fuentes, las cuentas implicadas y la relación entre versiones. Sin ese inventario, una restauración correcta puede aplicarse sobre la fuente equivocada.
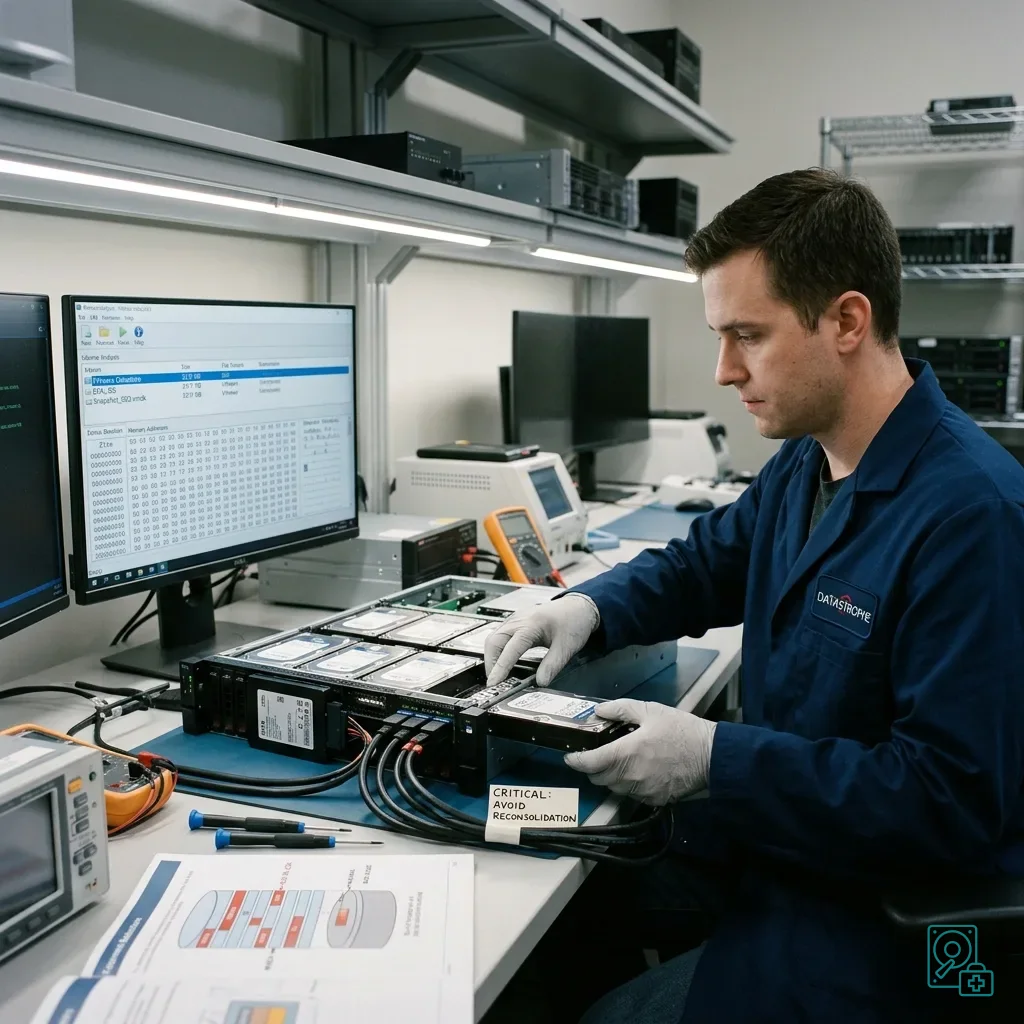
Diagnóstico
Evitar reconstrucciones precipitadas
Reanudar una sincronización global, restaurar en el mismo sitio, borrar ficheros en conflicto, consolidar snapshots o ampliar un volumen sin copia previa puede reducir las opciones, aunque la intención sea recuperar el servicio. Todas estas acciones escriben o eliminan estados que todavía pueden contener datos.
La pregunta no es solo cómo volver a arrancar, sino qué estados deben preservarse antes de hacerlo. La fuente útil puede estar en el servidor, un portátil remoto, una cuenta de nube, una copia de seguridad o una VM detenida que aún no recibió la última sincronización.
Continuidad y recuperación se separan de forma explícita. La primera puede utilizar una copia de trabajo o una restauración parcial sin sobrescribir las fuentes; la segunda analiza qué se perdió, corrompió o desincronizó y compara las versiones antes de elegir una referencia.
Las bases locales, los ficheros de negocio y los archivos comprimidos son especialmente sensibles a una sincronización parcial: pueden aparecer con tamaño plausible y no abrir. El tamaño tampoco define la prioridad, porque un pequeño índice, journal o fichero de configuración puede condicionar toda la actividad.
Antes de una corrección profunda se enumeran soportes, equipos, cuentas y ubicaciones involucradas. Esta revisión evita buscar únicamente en el servidor cuando una versión sana quizá siga en un puesto que no terminó de sincronizar o en una cuenta que todavía conserva historial.
Diagnóstico
Preparar una reanudación controlada
Prevenir no consiste en acumular copias sin método, sino en definir cuál es la referencia, cómo sincroniza cada puesto, cuánto tiempo se conservan versiones y quién puede detener el proceso durante un incidente. Estas reglas deben seguir siendo comprensibles fuera del equipo técnico.
Para cada disco virtual se documentan formato, ubicación, snapshots, dependencias de aplicación y copias de seguridad. También se identifica qué volumen contiene realmente los datos. Una arquitectura sencilla de explicar será más fácil de preservar y diagnosticar cuando una ruta deje de estar disponible.
Los usuarios en teletrabajo saben que no deben reiniciar diez veces la aplicación, borrar ficheros en conflicto, vaciar una caché ni restaurar localmente sin instrucciones. Estas pautas breves conservan versiones y frenan la propagación de una pérdida limitada hacia el resto del entorno.
Las copias se comprueban regularmente, pero también se comprende qué había sincronizado cada fuente cuando se realizaron. Una copia puede haber capturado un estado ya corrupto o incompleto; la prueba debe abrir los ficheros críticos y verificar bases y dependencias, no limitarse a restaurar la VM.
Cuando el fallo ya existe, Datastrophe puede analizar el disco virtual, sus snapshots, copias locales, soportes físicos subyacentes y cronología. El objetivo sigue siendo pragmático: preservar lo que queda, identificar la versión más coherente y restituir los datos útiles sin prometer más de lo que permiten las evidencias.
Diagnóstico
Fuentes técnicas primarias y límites
Alcance documental — virtual teletrabajo sincronización riesgos: Para disco virtual teletrabajo sincronización riesgos, las fuentes primarias utilizadas son NIST SP 800-86. Evidencia física — virtual teletrabajo sincronización riesgos: Definen los conceptos aplicables de preservación, almacenamiento y validación, pero no acreditan el estado físico concreto, el controlador, la disponibilidad de claves ni la coherencia funcional del equipo recibido. Evidencia del controlador — virtual teletrabajo sincronización riesgos: Esos extremos requieren mediciones sobre el conjunto original y comprobaciones sobre copias.
Diagnóstico
Solicitar un diagnóstico controlado
Conjunto completo — virtual teletrabajo sincronización riesgos: Para diagnosticar disco virtual teletrabajo sincronización riesgos, entregue el equipo o conjunto completo, sus elementos de alimentación e interfaz, el orden y etiquetado de los miembros, la cronología de síntomas y la lista exacta de datos prioritarios. Historial del incidente — virtual teletrabajo sincronización riesgos: Las credenciales autorizadas se transmiten por un canal protegido separado; no vuelva a arrancar el origen solo para obtener una captura nueva.
Responsabilidad del laboratorio — virtual teletrabajo sincronización riesgos: Datastrophe realiza directamente el diagnóstico, los controles de integridad y la recuperación en su propio laboratorio y con su propio equipo. Diagnóstico gratuito — virtual teletrabajo sincronización riesgos: El diagnóstico y el presupuesto son gratuitos. Límite del transporte — virtual teletrabajo sincronización riesgos: El transporte privado de ida y vuelta está incluido; el transportista solo desplaza el paquete precintado y no accede ni trata los datos.
Lista controlada — virtual teletrabajo sincronización riesgos: Antes de pagar, el cliente recibe el precio propuesto y una lista comprobada. Clases de verificación — virtual teletrabajo sincronización riesgos: Cada elemento se clasifica, por este orden, como recoverable_verified, partial, detected_unverified o unrecoverable. Momento del pago — virtual teletrabajo sincronización riesgos: Solo se presentan como recuperables los elementos recoverable_verified cuyo contenido se ha abierto y considerado utilizable. Resultado no verificado — virtual teletrabajo sincronización riesgos: El pago llega únicamente tras aceptar la lista y el precio.
Resultado no verificado — virtual teletrabajo sincronización riesgos: Si no se verifica ningún dato utilizable, la recuperación falla o el cliente rechaza la lista o el precio, no se cobra ninguna tarifa estándar. Pieza excepcional — virtual teletrabajo sincronización riesgos: La única excepción es una pieza rara, costosa y no reembolsable, que solo puede pedirse tras aceptar una propuesta separada, explícita y cuantificada.